Man stelle sich einen kurzen Clip vor, der in einer privaten Nachrichtengruppe auftaucht. Er zeigt einen Platz, den viele kennen. Niemand weiß, wann der Clip aufgenommen wurde oder wer ihn zuerst geteilt hat. Unter dem Vorschaubild steht ein Hinweis: Ein KI-Wasserzeichen wurde erkannt.
Das ist eine gedachte Situation, keine Meldung über einen echten Vorfall. Sie zeigt, wie schnell aus einem technischen Signal ein Urteil werden kann. Der Clip sei künstlich, heißt es dann. Also falsch. Oder umgekehrt: Der Prüfer findet nichts, also müsse die Szene stimmen. Beides geht über den Befund hinaus.
Ein Prüfsystem kann eine bestimmte Spur finden. Es kann nicht alle Fragen beantworten, die an ein Bild, einen Ton oder einen Text gerichtet werden. Diese Unterscheidung wird gerade wichtiger. Am 7. Oktober 2026 öffnete Google den SynthID Detector für die allgemeine Nutzung. Seit dem 2. August gelten außerdem die Transparenzpflichten aus Artikel 50 der europäischen KI-Verordnung. Beides handelt von Herkunft und Kennzeichnung. Die Wahrheit einer Szene ist damit noch nicht geprüft.
Was ein Wasserzeichen erkennen kann
SynthID ist ein unsichtbares Signal, das Google in Medien aus eigenen KI-Systemen einbettet. Der neue Detector prüft Bilder, Videos und Audiodateien auf solche Signale. Google nennt als unterstützte Partner OpenAI, NVIDIA und Kakao; Apple soll folgen. Der Dienst ist zum Start weltweit auf Englisch verfügbar. Das ist ein konkreter Nachrichtenanlass, aber kein allgemeiner KI-Detektor.
Ein positiver Treffer stützt eine begrenzte Aussage: Im geprüften Medium wurde ein unterstütztes Wasserzeichen erkannt. Je nach System kann das auf eine Erzeugung oder Bearbeitung mit einem teilnehmenden Werkzeug hinweisen. Der Treffer sagt nicht, welche Teile verändert wurden, ob eine Person zugestimmt hat oder ob die Szene eine reale Situation korrekt wiedergibt.
Auch ein negatives Ergebnis bleibt eng. Es bedeutet, dass der Dienst in dieser Datei kein unterstütztes Signal erkannt hat. Andere Werkzeuge, nicht markierte Ausgaben, ein anderer Dateiausschnitt oder ein veränderter Übertragungsweg liegen außerhalb dessen, was daraus folgt. Ein Detektor ohne Treffer hat keine Bescheinigung für menschliche Urheberschaft ausgestellt.
Eine Herkunftsakte erzählt einen anderen Teil
Content Credentials nach dem C2PA-Standard funktionieren anders. Sie können eine digitale Signatur, einen Prüfsummenwert für die Datei und Angaben zu Herkunft oder Bearbeitungsschritten enthalten. Ein kompatibles Prüfprogramm kann prüfen, ob diese signierten Angaben zur Datei passen und nach der Signatur verändert wurden. Das ist ein brauchbarer Verlaufseintrag. Es ist kein Wahrheitsstempel.
Die Signatur schützt die Verbindung zwischen einer Datei und den Angaben, die ein System dazu gemacht hat. Sie bestätigt nicht automatisch, dass jede Angabe wahr ist, dass die ganze Entstehungsgeschichte vorliegt oder dass die Person am Ende der Kette wirklich anwesend war. Der C2PA-Standard sagt ausdrücklich, dass Provenienzdaten allein nicht entscheiden, ob ein Bild wahr, genau oder sachlich ist.
Auch eine saubere Herkunftsakte kann Lücken haben. Wird eine Datei mit einem nicht kompatiblen Werkzeug beschnitten oder neu gespeichert, muss der Verlauf nicht vollständig ergänzt werden. Metadaten können auf dem Weg entfernt werden. Der Standard kennt zusätzliche Verfahren, mit denen passende Angaben wiedergefunden werden können. Das macht jedoch nicht jede Datei automatisch dauerhaft prüfbar. Ein fehlender Eintrag ist deshalb kein belastbarer Gegenbeweis.
Ein Blick auf die Abkürzung, die wir weitergeben hilft bei der sozialen Seite der Sache. Wir leihen einem Absender Vertrauen, wenn er etwas auswählt und weiterleitet. Ein technisches Zeichen kann diese Auswahl ergänzen. Es ersetzt nicht die Frage, warum gerade dieser Ausschnitt geteilt wurde.
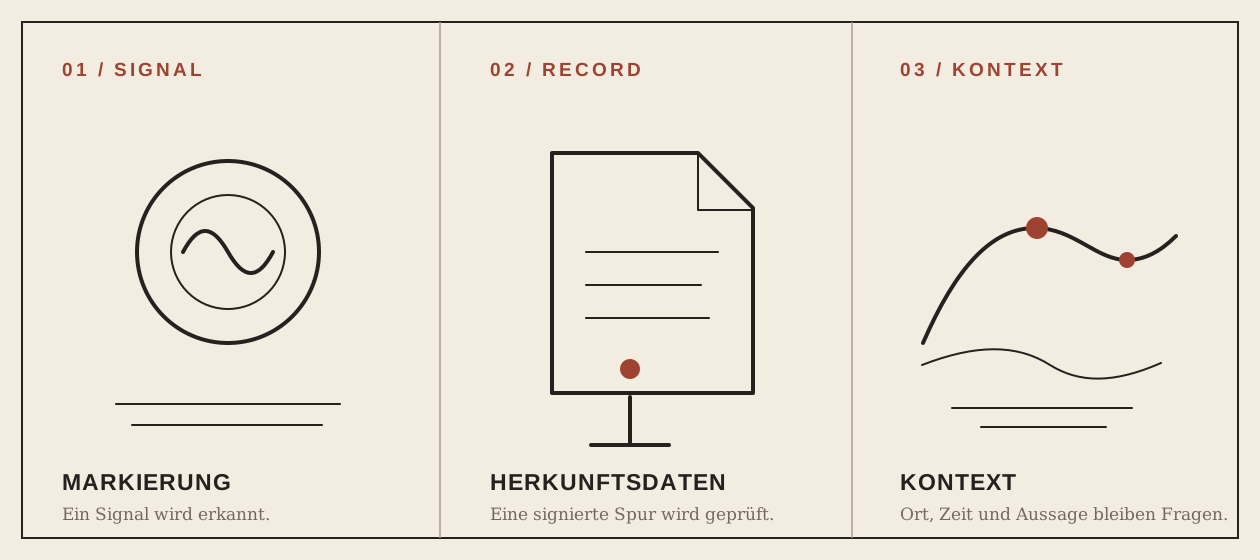
| Prüfform | Was sie stützen kann | Was offen bleibt |
|---|---|---|
| Wasserzeichen | Ein bekanntes Signal ist in der geprüften Datei erkennbar. | Ob ein nicht markiertes Medium menschlich entstand oder die gezeigte Szene stimmt. |
| Content Credential | Signierte Herkunfts- und Bearbeitungsangaben passen zur geprüften Datei. | Ob alle Schritte erfasst und alle Angaben wahr sind. |
| Öffentliche Kennzeichnung | Eine verantwortliche Stelle teilt mit, dass KI eingesetzt wurde. | Ob die Angabe vollständig ist und ob die Aussage des Mediums zutrifft. |
Was die europäische Kennzeichnung regelt
Die europäische Regelung setzt ebenfalls nicht alles mit allem gleich. Artikel 50 gilt seit dem 2. August 2026. Anbieter bestimmter generativer Systeme müssen maschinenlesbare Markierungen für künstlich erzeugte oder veränderte Ausgaben vorsehen. Wer ein Deepfake veröffentlicht, muss dessen künstlichen Ursprung offenlegen. Ähnliche Pflichten betreffen bestimmte KI-generierte Texte zu Themen von öffentlichem Interesse, wenn keine menschliche Prüfung und redaktionelle Verantwortung vorliegen. Die Leitlinien der Europäischen Kommission erklären Anwendungsbereich und Ausnahmen genauer.
Der dazugehörige Verhaltenskodex ist freiwillig. Die gesetzlichen Transparenzpflichten sind es nicht. Das ist ein wichtiger Unterschied, denn ein freiwilliger Weg zur Umsetzung ist keine freiwillige Kennzeichnungspflicht. Umgekehrt verlangt die Verordnung keine universelle sichtbare Plakette an jedem Text, in dessen Herstellung irgendein KI-Werkzeug vorkam.
Gesetz, Prüftool und redaktionelle Prüfung stellen verschiedene Fragen. Das Gesetz ordnet Pflichten bestimmten Rollen und Fällen zu. Das Werkzeug sucht nach einem technisch bekannten Signal. Eine Redaktion muss klären, was eine Darstellung behauptet, worauf sie sich stützt und wer die Verantwortung für ihre Veröffentlichung trägt.
Was ein Treffer für Leserinnen und Leser bedeutet
Wenn ein Bild oder Clip wichtig genug ist, um eine Entscheidung oder ein öffentliches Urteil zu beeinflussen, lohnt sich eine kurze Pause. Nicht jede private Weiterleitung braucht eine vollständige Forensik. Aber ein sichtbarer Marker sollte nicht das Ende der Prüfung sein.
- Was genau wurde geprüft: die Originaldatei oder ein Screenshot, ein Ausschnitt oder ein weitergeleiteter Export?
- Welches Signal konnte das Werkzeug überhaupt erkennen, und welche Herkunft behauptet es?
- Gibt es einen unabhängigen Hinweis auf Ort, Zeit und Zusammenhang, der zur Darstellung passt?
- Wer trägt die Verantwortung für die Veröffentlichung und für eine spätere Korrektur?
Eine solche Prüfung ist keine Misstrauenserklärung gegen jedes Bild ohne technische Belege. Kameras, Schnittprogramme und Plattformen hinterlassen nicht alle dieselben Spuren. Manche Dateien tragen keine Credentials, weil sie vor deren Verbreitung entstanden sind. Andere verlieren Angaben beim Export. Der C2PA-Standard warnt selbst davor, Medien allein wegen fehlender Content Credentials grundsätzlich für weniger vertrauenswürdig zu halten.
Für Redaktionen beginnt die Arbeit möglichst früh. Originaldateien und bekannte Bearbeitungsschritte aufzubewahren ist hilfreicher, als später aus einer verkleinerten Kopie eine vollständige Geschichte zurückzugewinnen. Kennzeichnungen sollten in verständlicher Sprache erklären, was verändert wurde. Wenn eine Angabe unsicher ist, sollte sie nicht als Gewissheit formuliert werden. Und falls sich ein Fehler zeigt, braucht die Korrektur einen sichtbaren Weg zurück. Was eine Korrektur kostet beschreibt, warum auch die zweite Nachricht zum Inhalt gehört.
Eine Herkunftsmarke ist also weder nutzlos noch allwissend. Sie kann einen Teil der Entstehung sichtbar machen und eine weitere Frage ermöglichen. Wo ihre Zuständigkeit endet, muss die Prüfung weitergehen: zur Quelle, zum Zeitpunkt, zum Ort und zu den Menschen, die eine Behauptung veröffentlichen. Wer den Ruf einer Quelle einschätzt, sollte ihn ebenfalls nicht mit Verständigung verwechseln. Bekannt ist noch nicht verstanden lässt sich auch auf technische Signale übertragen.
Für eine kleine Öffentlichkeit kann gerade diese Grenze nützlich sein. Ein Werkzeug muss nicht jedes Urteil fällen, wenn es seinen begrenzten Befund sauber benennt. Die nächste Frage bleibt dann beim Menschen, der teilt, prüft oder veröffentlicht. Ein offener Raum für Rückfragen ist keine technische Funktion. Er ist trotzdem ein Teil davon, wie Vertrauen entsteht.
Quellen
- Nachrichtenanlass: Ryan Whitwam, „Google rolls out improved SynthID AI content detector, now available globally“, Ars Technica, 7. Oktober 2026.
- Europäische Kommission, „Guidelines on transparency obligations for providers and deployers of AI systems“, veröffentlicht am 20. Juli 2026, aktualisiert am 6. August 2026.
- Europäische Kommission, „Code of Practice on Transparency of AI-generated Content“, finale Fassung vom 10. Juni 2026; freiwilliger Umsetzungsweg zu Artikel 50.
- Google DeepMind, „We’re making it easier to identify AI-generated content globally“, 7. Oktober 2026; Produktumfang und Verfügbarkeit des SynthID Detector.
- Coalition for Content Provenance and Authenticity, „C2PA and Content Credentials Explainer“, Version 2.4; Abschnitte zu Signaturen, Vollständigkeit und Wahrheitsansprüchen.
- Coalition for Content Provenance and Authenticity, „C2PA FAQ“; Metadatenverlust, dauerhafte Kennzeichnungen und Grenzen der Urheberschaftszuordnung.
- Xu et al., „InvisMark: Invisible and Robust Watermarking for AI-generated Image Provenance“, IEEE/CVF Winter Conference on Applications of Computer Vision, 2025; eine systemspezifische Prüfung von Widerstandsfähigkeit unter Bildtransformationen.